Certificate Lifecycle Management vs PKI: Perbedaan & Panduan
Memahami Certificate Lifecycle Management dan PKI dalam Keamanan Siber
Certificate Lifecycle Management merupakan aspek yang sangat penting dalam ekosistem keamanan digital saat ini. Banyak perusahaan sering kali merasa bingung saat membedakan antara PKI dan manajemen sertifikat. Padahal, keduanya memiliki peran yang berbeda namun saling melengkapi. Artikel ini akan mengupas tuntas perbedaan tersebut agar Anda bisa menentukan solusi terbaik bagi infrastruktur TI Anda.
Dunia keamanan siber terus berkembang dengan sangat cepat. Oleh karena itu, memahami dasar-dasar perlindungan data menjadi sebuah keharusan. Anda mungkin sudah sering mendengar istilah SSL atau TLS. Namun, apakah Anda tahu bagaimana cara mengelola ribuan sertifikat tersebut secara efisien? Di sinilah peran penting dari sistem manajemen yang terstruktur mulai terlihat nyata bagi bisnis Anda.
Apa Itu Public Key Infrastructure (PKI)?
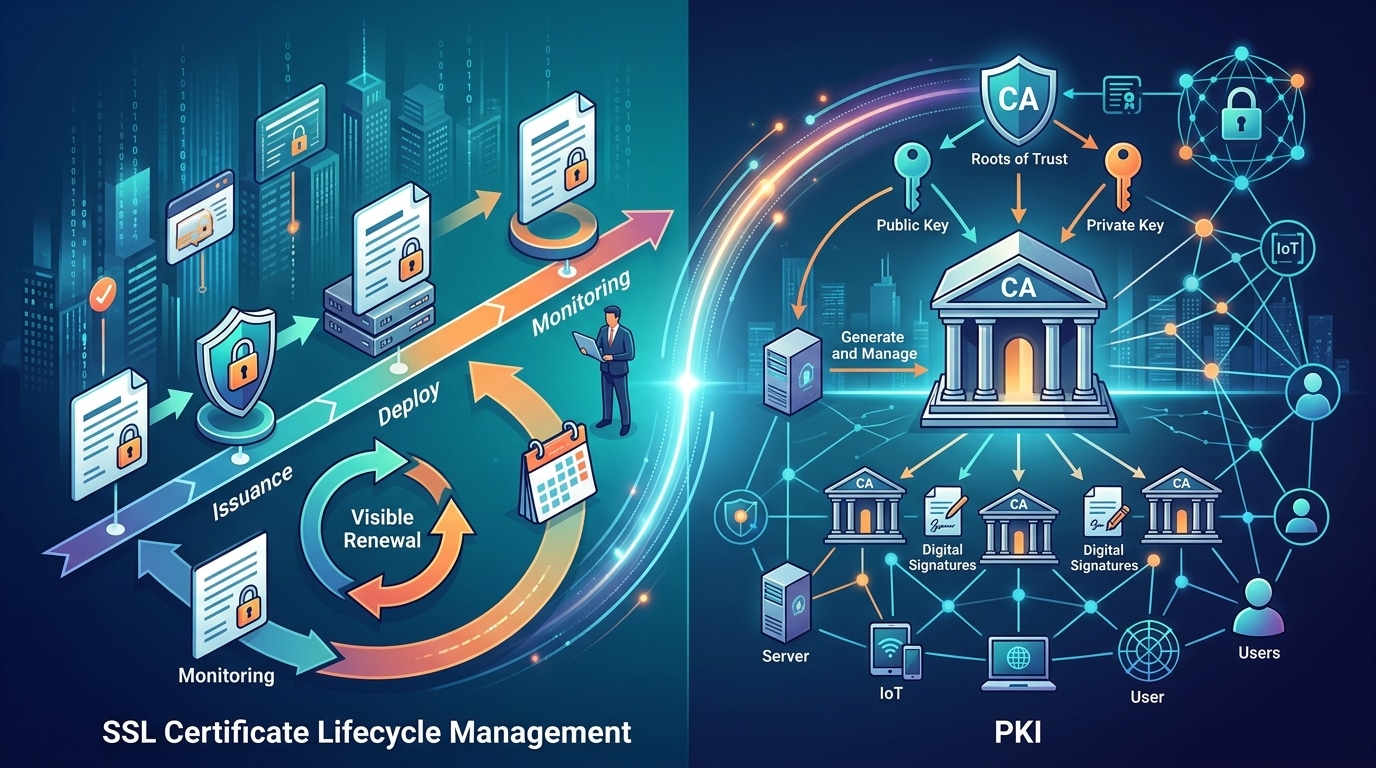
Public Key Infrastructure atau PKI adalah sebuah kerangka kerja yang terdiri dari kebijakan, proses, dan teknologi. Fokus utama PKI adalah untuk menerbitkan, mengelola, mendistribusikan, dan mencabut sertifikat digital. Anda bisa membayangkan PKI sebagai fondasi dasar atau ‘mesin’ yang memungkinkan enkripsi data terjadi. Wikipedia menjelaskan bahwa PKI mengandalkan pasangan kunci publik dan pribadi untuk menjamin keamanan komunikasi digital secara menyeluruh.
PKI mencakup beberapa komponen utama seperti Certificate Authority (CA) dan Registration Authority (RA). Tanpa adanya PKI, kita tidak akan memiliki identitas digital yang tepercaya di internet. Namun, PKI saja sering kali tidak cukup untuk menangani volume sertifikat yang sangat besar dalam sebuah organisasi modern. Oleh sebab itu, Anda membutuhkan lapisan tambahan untuk mengatur operasional harian sertifikat tersebut secara otomatis.
Apa Itu Certificate Lifecycle Management (CLM)?
Certificate Lifecycle Management adalah proses menyeluruh yang mengatur seluruh fase hidup sebuah sertifikat digital. Fase ini dimulai dari permintaan awal, penerbitan, instalasi, hingga pembaruan atau pencabutan. Jika PKI adalah mesinnya, maka CLM adalah sopir yang mengendalikan ke mana sertifikat tersebut pergi. SSL Indonesia sangat menyarankan penggunaan CLM untuk menghindari risiko sertifikat kedaluwarsa yang tidak terdeteksi.
Manajemen sertifikat SSL yang manual sering kali menyebabkan masalah besar seperti ‘downtime’ situs web. Oleh karena itu, solusi CLM hadir untuk memberikan visibilitas penuh terhadap seluruh inventaris sertifikat Anda. Dengan menggunakan platform CLM, tim TI Anda dapat melihat status setiap sertifikat dalam satu dasbor terpadu. Hal ini tentu saja akan menghemat banyak waktu dan sumber daya manusia di dalam perusahaan.
Perbedaan Utama Antara PKI dan Manajemen Sertifikat SSL
Meskipun keduanya saling berkaitan, PKI dan Manajemen Sertifikat SSL memiliki perbedaan mendasar. PKI lebih berfokus pada standar keamanan dan pembuatan identitas digital. Sementara itu, CLM lebih berfokus pada operasional dan efisiensi pengelolaan identitas tersebut. Sebagai contoh, PKI menciptakan sertifikatnya, sedangkan CLM memastikan sertifikat tersebut terpasang di server yang tepat dengan benar.
Selanjutnya, PKI biasanya bersifat statis di mana ia menetapkan protokol yang harus diikuti. Di sisi lain, CLM bersifat dinamis karena harus beradaptasi dengan perubahan infrastruktur perusahaan yang cepat. Selain itu, CLM menyediakan fitur otomatisasi yang tidak selalu ada secara bawaan di dalam arsitektur PKI tradisional. Hal ini membuat CLM menjadi alat yang sangat krusial bagi perusahaan skala besar.
Fokus pada Otomatisasi dan Visibilitas
Salah satu keunggulan utama dari Certificate Lifecycle Management adalah kemampuan otomatisasinya. Dalam lingkungan bisnis yang kompleks, Anda mungkin memiliki ribuan sertifikat yang tersebar di berbagai departemen. Tanpa sistem manajemen yang baik, Anda akan kesulitan melacak kapan sebuah sertifikat akan habis masa berlakunya. Namun, dengan solusi CLM yang tepat, sistem akan secara otomatis melakukan pembaruan sebelum masalah terjadi.
Selain otomatisasi, visibilitas juga menjadi pembeda yang sangat signifikan. PKI sering kali bekerja di latar belakang sehingga sulit bagi admin untuk melihat gambaran besarnya. Sebaliknya, platform CLM modern menyediakan laporan mendalam mengenai kepatuhan keamanan dan kesehatan sertifikat. Hal ini memungkinkan perusahaan untuk mengambil tindakan proaktif sebelum terjadi pelanggaran keamanan atau gangguan layanan yang merugikan pelanggan.
Mengapa Perusahaan Anda Membutuhkan Solusi Seperti Venafi atau Keyfactor?
Saat ini, ada beberapa pemain besar di industri manajemen sertifikat seperti Venafi dan Keyfactor. Kedua platform ini menawarkan solusi Certificate Lifecycle Management yang sangat canggih untuk korporasi. Venafi, misalnya, dikenal luas karena kemampuannya dalam mengelola identitas mesin secara otomatis. Mereka membantu perusahaan mencegah kegagalan aplikasi akibat sertifikat yang tidak valid atau kedaluwarsa secara tiba-tiba.
Di sisi lain, Keyfactor menawarkan fleksibilitas tinggi dalam integrasi dengan berbagai jenis PKI yang sudah ada. Menggunakan alat seperti ini akan memperkuat strategi SSL Certifikat Manajemen Anda secara signifikan. Oleh karena itu, investasi pada perangkat lunak CLM bukan lagi merupakan pilihan, melainkan sebuah kebutuhan mendesak. Dengan bantuan teknologi ini, risiko kesalahan manusia dalam konfigurasi SSL dapat diminimalisir hingga titik terendah.
Menghadapi Tantangan Sertifikat yang Semakin Pendek Umurnya
Tahukah Anda bahwa masa berlaku sertifikat SSL/TLS kini semakin pendek? Industri keamanan global terus mendorong durasi sertifikat yang lebih singkat untuk meningkatkan keamanan. Namun, kebijakan ini membawa tantangan baru bagi tim TI yang masih menggunakan cara manual. Bayangkan jika Anda harus memperbarui ratusan sertifikat setiap beberapa bulan sekali secara manual. Hal tersebut tentu akan sangat melelahkan dan rentan terhadap kesalahan fatal.
Oleh sebab itu, Certificate Lifecycle Management menjadi solusi yang paling masuk akal untuk menjawab tantangan ini. Dengan CLM, masa berlaku yang pendek bukan lagi menjadi beban kerja tambahan yang berat. Sistem akan menangani siklus hidup tersebut secara otomatis tanpa campur tangan manusia yang intens. Sebagai hasilnya, perusahaan Anda tetap aman tanpa harus mengorbankan produktivitas staf TI yang berharga.
Kapan Perusahaan Harus Beralih ke CLM?
Mungkin Anda bertanya-tanya, kapan waktu yang tepat bagi perusahaan untuk mulai menggunakan CLM? Jawabannya adalah sesegera mungkin jika Anda mulai kesulitan mengelola lebih dari 50 sertifikat. Selain jumlah, kompleksitas infrastruktur seperti penggunaan ‘cloud’ dan ‘microservices’ juga menjadi indikator kuat. Jika perusahaan Anda beroperasi di sektor yang diatur ketat seperti perbankan, maka CLM adalah kewajiban mutlak untuk kepatuhan audit.
Selanjutnya, jika Anda pernah mengalami kejadian situs web ‘down’ karena sertifikat mati, itu adalah sinyal peringatan keras. Jangan menunggu sampai terjadi insiden besar yang merusak reputasi bisnis Anda. Mulailah mencari partner yang menyediakan layanan manajemen sertifikat SSL yang andal. Anda dapat berkonsultasi dengan penyedia terpercaya untuk menentukan strategi implementasi yang paling efisien bagi organisasi Anda.
Langkah Implementasi Certificate Lifecycle Management
Langkah pertama dalam implementasi CLM adalah melakukan inventarisasi menyeluruh terhadap semua sertifikat yang ada. Anda perlu mengetahui di mana saja sertifikat tersebut terpasang dan siapa pemiliknya. Setelah itu, pilihlah platform CLM yang mendukung integrasi dengan server dan perangkat jaringan Anda. Jangan lupa untuk melatih tim TI Anda agar mereka familiar dengan cara kerja sistem otomatisasi yang baru.
Langkah berikutnya adalah menetapkan kebijakan kebijakan keamanan yang standar untuk seluruh organisasi. Misalnya, Anda bisa menetapkan bahwa semua sertifikat harus menggunakan algoritma enkripsi minimal tertentu. Dengan kebijakan yang terpusat, Anda akan lebih mudah melakukan pengawasan dan kontrol. Kesimpulannya, persiapan yang matang di awal akan mempermudah jalannya proses manajemen sertifikat dalam jangka panjang.
Kesimpulan: Masa Depan Manajemen Sertifikat dengan SSL Indonesia
Memahami perbedaan antara PKI dan Certificate Lifecycle Management adalah kunci untuk membangun infrastruktur yang aman. PKI memberikan fondasi kepercayaan, sementara CLM memastikan operasional harian berjalan tanpa kendala. Dengan menggabungkan keduanya, Anda akan mendapatkan perlindungan maksimal dari ancaman siber yang terus mengintai. Jangan biarkan bisnis Anda terhenti hanya karena masalah sepele seperti sertifikat yang lupa diperbarui.
Jika Anda membutuhkan bantuan dalam mengelola sertifikat digital, SSL Indonesia siap membantu Anda dengan solusi terbaik. Kami menyediakan berbagai pilihan produk SSL dan layanan konsultasi untuk mengoptimalkan keamanan situs web Anda. Di era digital ini, keamanan adalah investasi jangka panjang yang tidak boleh diabaikan begitu saja. Segera hubungi kami untuk mendapatkan layanan Manajemen Sertifikat SSL yang profesional dan tepercaya.